طرحت شركة Apple هاتف iPhone Duo رسمياً للبيع في الأسواق*، وهو يعد أول هاتف تقدمه الشركة ضمن فئة الهواتف المطوية. ويرى المحتالون في هذا النوع من حملات الإطلاق فرصة مثالية لاستهداف المشترين الراغبين في شراء هذا الجهاز الرائد في وقت مبكر. وقد رصد خبراء كاسبرسكي عدداً من محاولات الاحتيال التي تستهدف ضحايا في مختلف أرجاء العالم.
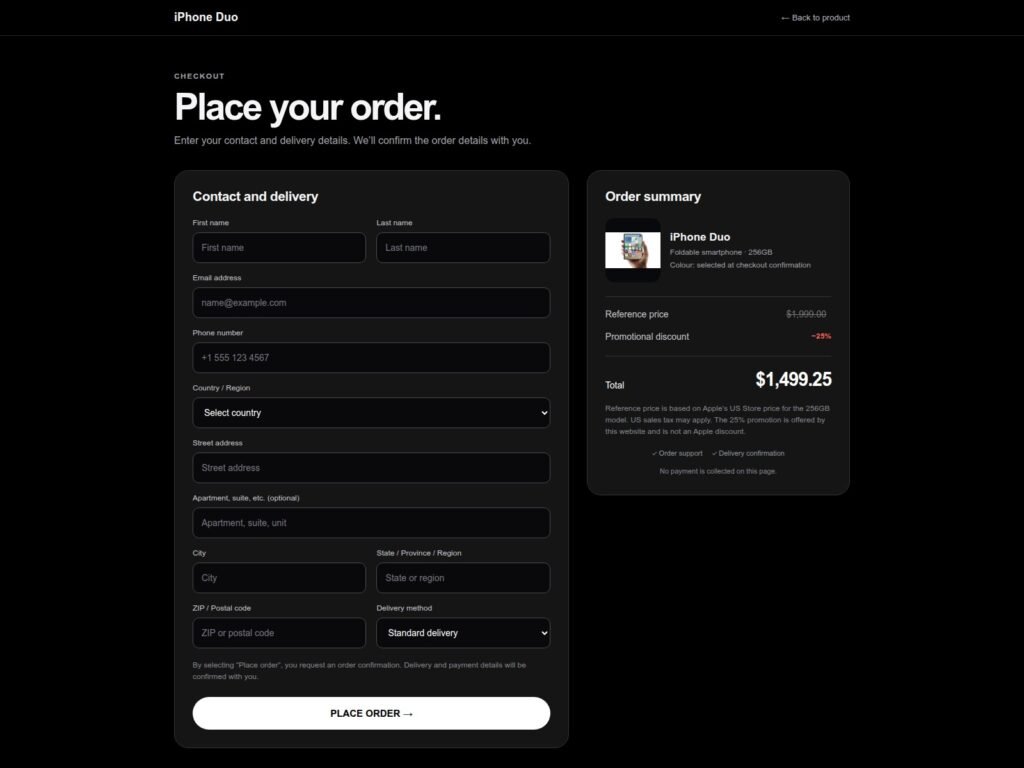
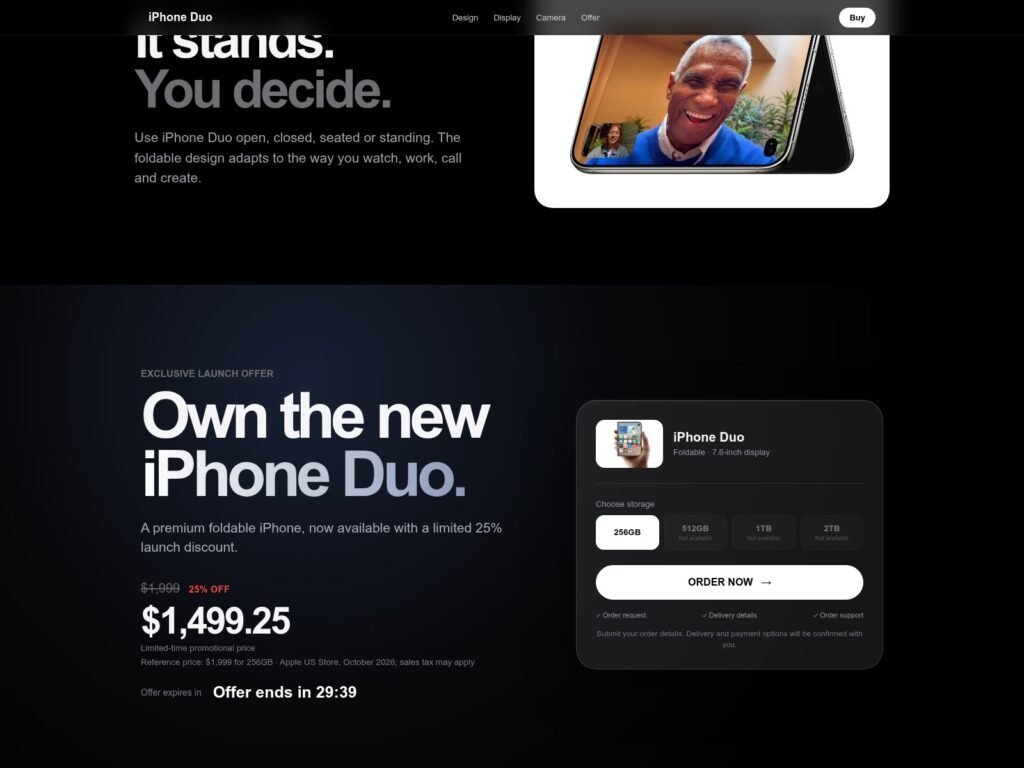
في إحدى الحالات، روّج موقع إلكتروني باللغة الإنجليزية لما يزعم أنّه خصم بنسبة 25% للعملاء. وكان تصميم الموقع يحاكي بشكل تام الأسلوب البصري المعتاد في موقع شركة Apple، ومع وجود عداد تنازلي يشير إلى تبقي 30 دقيقة على انتهاء عرض الخصم، صنع الموقع شعوراً زائفاً بالاستعجال يدفع الزوار إلى اتخاذ قرارات متسرعة. وعندما يصل المستخدمون إلى مرحلة إتمام الشراء، يُطلب منهم إدخال بيانات الاتصال وعنوان الشحن. ومما يستدعي الانتباه أنّ الموقع لا يطالب المستخدمين بتقديم معلومات البطاقة الائتمانية في هذه المرحلة، بل يزعم أنّ أحد الموظفين المسؤولين سيتواصل مع العميل لاحقاً لتأكيد ترتيبات الشحن وتفاصيل الدفع. وعلى الأرجح، تكون هذه الخطوة بدايةً لعملية احتيالية قد تنجم عنها خسائر مالية في نهاية المطاف.
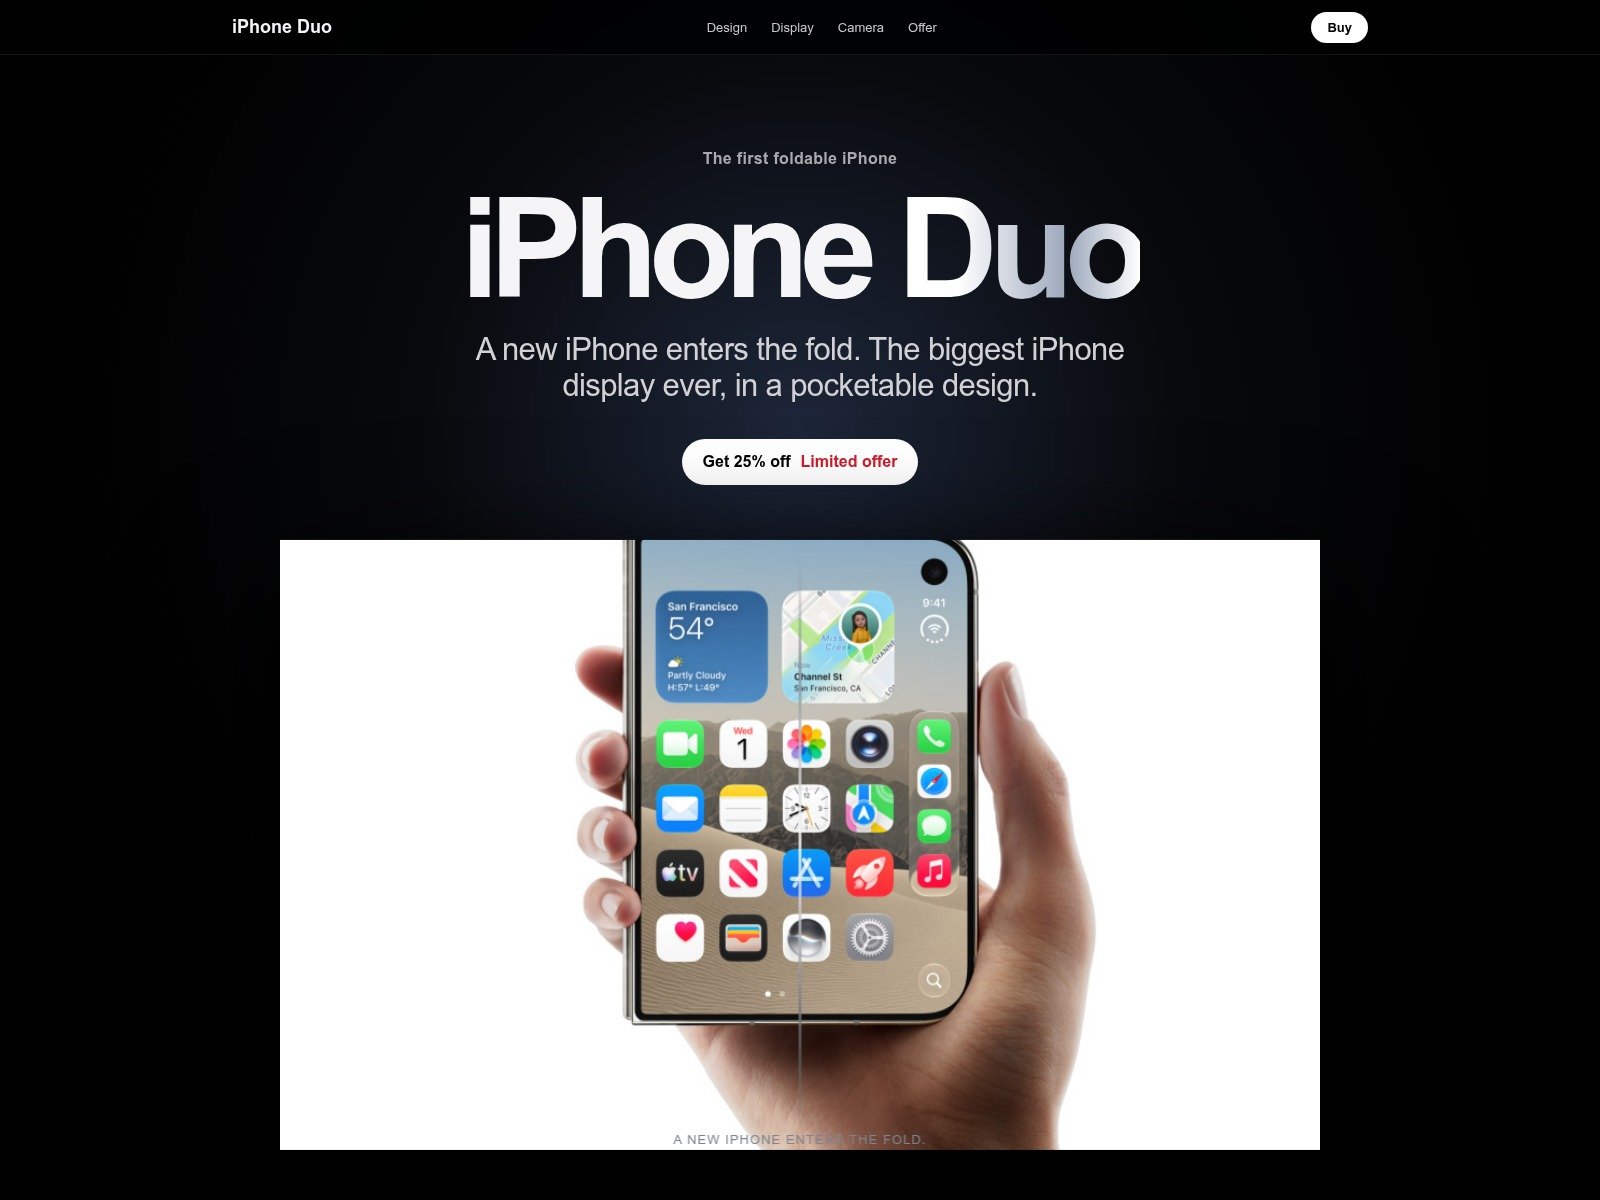
نموذج لموقع إلكتروني مزيف يعرض شراء هاتف iPhone Duo
ولا تستهدف هذه «العروض» المزيفة المتحدثين باللغة الإنجليزية فقط؛ إذ رصدت كاسبرسكي نماذج لصفحات بلغات متعددة حيث يمكن للمستخدمين اختيار اللغة التي يفضلونها. فعلى سبيل المثال، استعرض أحد المواقع المزيفة ميزات متنوعة للهاتف الجديد، ودعا المستخدمين إلى طلب الهاتف مسبقاً، وأتاح لهم أيضاً خيار تحديد العملة المستخدمة في عملية الشراء. ولإضفاء المصداقية على العرض، زعم الموقع بأنه سيعاد توجيه المستخدم إلى موقع Apple الرسمي، وهو أمر ليس صحيحاً بطبيعة الحال.
تعلق على هذه المسألة أولغا ألتوخوفا، خبيرة تحليل محتوى المواقع الإلكترونية في كاسبرسكي: «يبادر المحتالون إلى التحرك بسرعة عند طرح أحد الأجهزة الرائدة في السوق لأنّ الضجة المصاحبة تولّد شعوراً بالاستعجال، وهذا بدوره يخفض مستوى الحذر عند المستخدمين. وقد صممت هذه الحملات الاحتيالية لتبدو جديرة بالثقة، ثم تستدرج الضحايا نحو قنوات تواصل خاصة قبل أن يتسنى لهم الوقت للتحقق من أي تفاصيل. ويعد مشتري الأجهزة الرائدة صيداً ثميناً للمحتالين؛ فهو شخص مستعد لإنفاق مبالغ كبيرة عند الشراء، لذلك يكون أكثر ميلاً لمشاركة بياناته الشخصية أو تفاصيل الدفع. لهذا السبب تحديداً، ينبغي للمستخدمين التعامل بحذر مع الخصومات غير الرسمية، أو عروض الطلبات المسبقة، أو إجراءات التحقق من توفر المنتج.»
ولشراء جهاز جديد دون الخشية من التهديدات السيبرانية، توصي كاسبرسكي المستخدمين بالإجراءات التالية:
• اشتر المنتجات الجديدة دائماً من المتاجر الرسمية والموثوقة تجنباً للانخداع بالعروض الاحتيالية.
• تحقق من مصداقية المواقع الإلكترونية قبل إدخال البيانات الشخصية. وتأكد من صيغ عناوين المواقع الإلكترونية وكتابة أسماء الشركات بشكل صحيح.
• استخدم حلاً أمنياً موثوقاً يكتشف المتاجر الاحتيالية ويحظر روابط التصيد الاحتيالي. ولضمان حماية متقدمة من التهديدات السيبرانية المتطورة باستمرار، تزود كاسبرسكي حلولها المخصصة للمستهلكين بميزات حماية من الاحتيال مدعومة بالذكاء الاصطناعي؛ وهي عبارة عن تقنيات موحدة تجمع بين خوارزميات مكافحة التصيد المعتمدة على تعلم الآلة، ومراقبة السلوك في الوقت الفعلي، فضلاً عن أدوات التحقق من تسرب البيانات وسرقة الهوية. وفي عام 2025، حاز منتج Kaspersky Premium شهادة حل معتمد في اختبار اكتشاف المتاجر الوهمية من مؤسسة الاختبار الرائدة AV-Comparatives.
• احرص على تأمين معلومات الدفع، وذلك باستخدام بطاقات مخصصة للشراء أو خدمة دفع محددة لشراء المنتجات عبر الإنترنت تجنباً للكشف عن بيانات بطاقة الائتمان أو حسابك المصرفي. واحرص أيضاً على تخزين بيانات الاعتماد ومعلوماتك المالية في مدير كلمات مرور لضمان التعبئة التلقائية الآمنة والمزامنة بين الأجهزة.
• فعّل خيار المصادقة متعددة العوامل وراقب حساباتك: ينبغي لك تفعيل المصادقة الثنائية على بطاقات الهوية والتطبيقات المالية، وراجع كشوفات حسابك دورياً لضمان عدم وجود أي أنشطة غير مصرح بها.